

De mémoire de développeurs Drupal, nous n’avons jamais connu une année pareille.
Depuis juin, l’équipe Drupal d’Adimeo vit des mercredis soir et des jeudis matin très animés…
En réalité, cela a commencé avant le 18 mai. Nous avons reçu par les canaux officiels de Drupal une annonce intitulée « Upcoming highly critical release », qui nous informait qu’une mise à jour de sécurité de niveau « très critique » serait publiée deux jours plus tard. Ce genre d’annonce préalable est rare et n’annonce rien de bon. Elle rappelle aux plus anciens « Drupalgeddon 2 » en 2018, digne successeur du « Drupalgeddon » de 2014. Ce type d’annonce n’est publié que lorsqu’une faille menace un très grand nombre de sites Web.
Et pour l’année 2026, nous en sommes déjà à quatre annonces préalables, dont une pour PHP lui-même. Et les mois de septembre et d’octobre 2026 ont battu tous les records en termes de volume d’avis de sécurité.
Alors, qu’est-ce qui explique cela ? Est-ce que cela n’affecte que Drupal ? Pourquoi maintenant ? Et que risquent vraiment les sites ?
Failles de sécurité Drupal : plus d’avis en 5 mois qu’en 2 ans et demi
L’équipe de sécurité de Drupal publie ses avis de sécurité (les « security advisories ») le mercredi. Les avis concernant les modules contribués peuvent apparaître n’importe quel mercredi, tandis que ceux qui concernent le cœur sont publiés le troisième mercredi du mois, dans une fenêtre réservée. Pendant des années, c’était un rendez-vous discret... Quelques avis par mois, rarement plus. Entre décembre 2023 et mai 2026, la moyenne était de 8,3 avis par mois.
Puis la courbe a décollé. De juin à octobre 2026, Drupal a publié 256 avis, soit plus que sur les 30 mois précédents. Septembre en a compté 74, octobre 106. Le 28 octobre, 39 avis sont sortis en une seule journée, un record depuis que la Drupal Association conserve ces données.
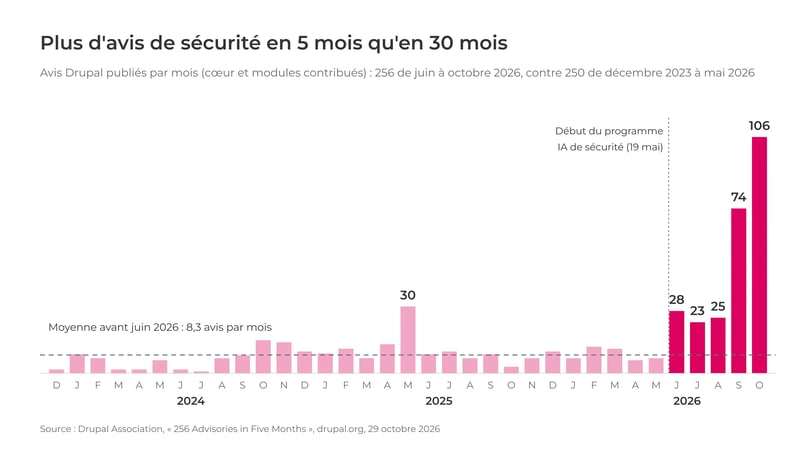 Avis de sécurité Drupal publiés par mois, cœur et modules contribués. Source : Drupal Association
Comprendre un avis de sécurité Drupal
Un avis de sécurité Drupal suit toujours la même structure. Savoir le lire permet donc de déterminer en quelques secondes si votre site est concerné et à quel point il est urgent d’agir.
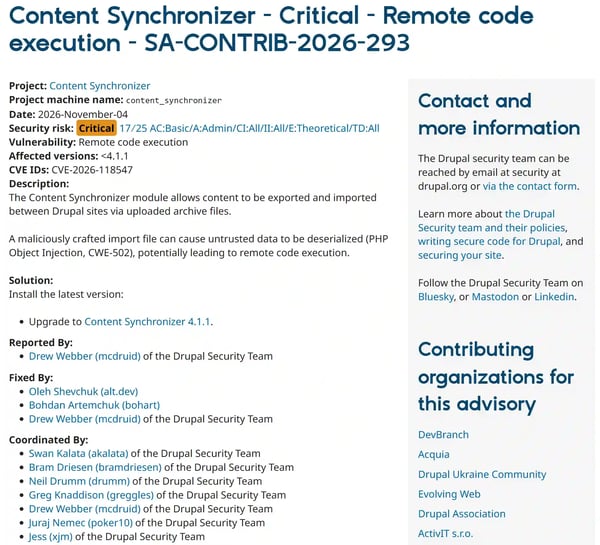
Chaque avis précise le module concerné (« Project »), qu’il s’agisse du cœur de Drupal ou d’un module contribué, les versions vulnérables (« Affected versions »), la version corrigée à installer et le type de faille.
Les failles les plus courantes sont le XSS (injection de scripts dans les pages vues par les utilisateurs), l’injection SQL (lecture ou modification de la base de données), le contournement d’accès (accès à un contenu ou à une action sans en avoir le droit) et, plus rare mais plus grave, l’exécution de code à distance. L’identifiant CVE permet de retrouver la même vulnérabilité dans différents outils et bases de données, alors que le code CWE indique à quelle famille de faille elle appartient.
Pour évaluer la gravité d’une faille, Drupal utilise sa propre échelle. Il attribue à chaque faille un score compris entre 0 et 25, ce qui correspond à un niveau de gravité allant de « Not critical » à « Highly critical ».
Pour calculer ce score, Drupal prend en compte six critères :
- la facilité d’exploitation ;
- le besoin d’être connecté ou non ;
- l’impact sur la confidentialité ;
- l’impact sur l’intégrité des données ;
- l’existence d’une attaque connue ;
- la part des sites exposés.
Par exemple, un avis noté « Highly critical 21/25 » signifie qu’un visiteur anonyme peut lire et modifier les données d’un site configuré par défaut.
Le score CVSS, quant à lui, est calculé sur 10 et utilisé par la plupart des éditeurs. Il figure dans des bases publiques comme la NVD, la base de données des vulnérabilités du gouvernement américain. Attention, les deux échelles ne coïncident pas toujours. Nous vous recommandons de vous appuyer sur le score Drupal pour déterminer quelles mises à jour appliquer en priorité.
Quand c’est possible, les avis proposent aussi des mesures de contournement (désactiver une option, restreindre un droit) qui s’appliquent immédiatement quand la mise à jour ne peut pas être déployée tout de suite.
Modules contribués en première ligne, le core lui aussi touché
Les centaines d’avis publiés touchent en grande majorité les modules contribués. Ces briques développées par la communauté enrichissent un site Drupal.
Cela s’explique par leur nombre. Au moment d’écrire ces lignes, 11 165 modules sont compatibles avec Drupal 11. Une autre explication possible est qu’ils sont développés par des équipes plus restreintes que celles qui travaillent sur le core et qu’ils bénéficient donc de moins de relecture de leurs pairs. Des développeurs indépendants contribuent à ces modules, parfois sur leur temps libre. Dans le meilleur des cas, leur travail est sponsorisé par des organisations ou des entreprises, comme c’est le cas chez Adimeo.
Mais le core n’est pas épargné pour autant. En mai, une injection SQL critique sur les sites utilisant PostgreSQL a été exploitée en quelques jours, et un correctif critique supplémentaire est sorti le 14 octobre.
Intelligence artificielle et sécurité Drupal, pourquoi tout s’accélère maintenant ?
La première explication est rassurante : Drupal n’est pas devenu moins sûr.
Les failles publiées aujourd’hui sont, pour l’essentiel, des bugs anciens, présents parfois depuis des années dans du code mature. Ce qui a changé, c’est le coût pour les détecter.
Les outils d’IA savent désormais analyser du code en profondeur et à grande échelle, même sur des projets déjà très audités comme Drupal. Les chiffres sont parlants : le nombre de personnes créditées pour avoir signalé une faille est passé de 68 sur toute l’année 2025 à 134 de juin à fin octobre 2026.
Face à cette vague, la Drupal Association a lancé en mai 2026 une initiative de sécurité assistée par l’IA, financée par Alpha-Omega, un programme de la Linux Foundation. Concrètement, une petite équipe rémunérée travaille main dans la main avec les bénévoles de l’équipe de sécurité pour trier les signalements, écrire et relire les correctifs, puis les publier.
De l’aveu même de la Drupal Association, le processus n’aurait pas tenu sans ce financement.
Le goulot d’étranglement n’est plus de détecter les failles, mais de les valider, de les corriger et de livrer les correctifs.
Cette pression entraîne déjà des conséquences réelles. À partir de 2027, chaque version mineure de Drupal sera supportée pendant 8 mois au lieu de 12, notamment pour réduire la charge de report des correctifs sur plusieurs branches. Par ailleurs, Drupal 10 arrive en fin de vie le 9 décembre 2026.
PHP, WordPress et Linux font face aux mêmes problématiques que Drupal
Drupal est un bon révélateur parce que ses données sont publiques et bien documentées. Mais le phénomène touche la cybersécurité de tout l’écosystème open source sur lequel reposent nos sites et projets Web.
Le noyau Linux. En mai, Linus Torvalds a qualifié la liste de sécurité du noyau de quasiment ingérable, submergée par les rapports issus d’outils d’IA, souvent en doublon. Selon les chiffres présentés par Greg Kroah-Hartman, l’un des principaux mainteneurs, le noyau corrigeait environ 500 vulnérabilités par version jusqu’à la 6.19. Depuis la version 7.0, on dépasse les 1 000, et la 7.2 en compte plus de 1 500. La plupart sont de faible gravité, mais elles doivent toutes être traitées.
PHP. En octobre, deux failles critiques baptisées « PHP2Shell » ont été corrigées en urgence dans le moteur PHP lui-même. La première a été trouvée en août par les chercheurs de Wiz à l’aide d’outils assistés par l’IA. Elle permettait d’exécuter du code à distance. Des informations ont fuité avant la publication du correctif, et des tentatives d’exploitation ont été signalées quelques heures avant sa sortie. Parmi les serveurs qui affichent leur version de PHP, environ trois sur quatre tournent sur une version qui ne reçoit plus de correctifs de sécurité. Bien que nous n’hébergions pas les sites de la grande majorité de nos clients, cet épisode nous a aussi affectés. Nous avons même été contraints de bloquer l’accès à certains sites clients, soit en raison de défaillances dans leur infogérance, soit pour avoir le temps de les rendre compatibles avec une version de PHP sécurisée.
WordPress. En juillet, une chaîne de deux failles surnommée « wp2shell » permettait de prendre le contrôle d’une installation WordPress standard, sans aucune extension. Son découvreur a identifié ces deux failles en une dizaine d’heures avec un modèle d’IA. Après la publication du correctif, des chercheurs ont reproduit l’attaque en quelques minutes, et les attaques ont commencé dans les heures qui ont suivi. WordPress a dû forcer les mises à jour automatiques.
Et ailleurs. Le projet curl, présent dans des milliards d’appareils, a fermé son programme de primes aux bugs en janvier 2026. Face à l’afflux de rapports générés par l’IA, la part des signalements réellement fondés était tombée sous les 5 %.
En mars, plusieurs acteurs majeurs du secteur (dont Anthropic, AWS, GitHub, Google, Microsoft et OpenAI) ont financé, via la Linux Foundation, un dispositif destiné à aider les mainteneurs de projets open source à traiter cet afflux de signalements. Le programme qui soutient Drupal accompagne aujourd’hui une douzaine d’écosystèmes, de Python à Node.js en passant par Ruby et Rust.
Comment les attaquants utilisent aussi l’IA pour exploiter les failles Drupal
Si l’histoire s’arrêtait à « on trouve et on corrige plus de failles », ce serait une bonne nouvelle pour la cybersécurité. Or le même outil peut aider à détecter une vulnérabilité et à l’exploiter.
Chaque avis de sécurité est à la fois un correctif et une carte. Il indique aux équipes ce qu’il faut mettre à jour. Il donne également aux acteurs malveillants des indications sur la faille. Après l’injection SQL du core Drupal en mai, une entreprise de sécurité a montré qu’un modèle d’IA permettait de construire une attaque fonctionnelle en 51 minutes, à partir du seul correctif public.
Il y a quelques années, on comptait des jours, parfois des semaines, entre la date de publication d’un correctif et les premières tentatives d’exploitation. Cette fenêtre se compte désormais en heures. Pour un attaquant, chaque site Web qui attend la maintenance du mois suivant est une cible : la faille est connue, documentée, et l’attaque peut être lancée à grande échelle sur des milliers de systèmes.
Les conséquences sont très concrètes : vol de données des utilisateurs, dépôt de fichiers malveillants sur le serveur, ou exécution de code à distance pour prendre le contrôle du site, voire rebondir vers le reste du système d’information.
Où se situent les principaux risques pour votre site Drupal ?
Le core de Drupal est généralement la partie la mieux suivie d’un site. Sa mise à jour est très souvent la première à être appliquée. Les principaux risques sont ailleurs.
- Les modules contribués peu suivis : installés il y a plusieurs années pour un usage ponctuel, ils peuvent passer inaperçus lors des mises à jour de sécurité.
- Les modules abandonnés : quand la communauté les déclare non maintenus, plus aucun correctif n’est publié. La seule issue est de les remplacer ou de les retirer.
- Les modules de développement oubliés en production : ces modules peuvent exposer des informations sensibles sur le site ou le serveur.
- La couche serveur : une version de PHP qui n’est plus supportée peut laisser le site exposé, même si Drupal est parfaitement à jour, comme l’a montré PHP2Shell.
- Les versions en fin de support : avec des cycles plus courts, une montée de version repoussée d’un an laisse le site sans correctifs de sécurité.
- Les comptes et les droits : des comptes utilisateurs inutilisés ou des droits trop larges transforment une simple faille de contournement d’accès en porte d’entrée.
Nos recommandations pour renforcer la sécurité Drupal
Cette situation impose de revoir le rythme des mises à jour. Lorsqu’un correctif critique est publié, il faut pouvoir l’appliquer sans attendre la prochaine fenêtre de maintenance.
- Automatiser la détection. Les dépendances d’un projet (modules, bibliothèques, version de PHP) doivent être auditées en continu, avec une alerte dès qu’un correctif de sécurité concerne le site.
- Suivre les bonnes sources. Suivez les avis de sécurité Drupal du mercredi, les annonces préalables (PSA) et les alertes du CERT-FR.
- Appliquer le jour même les correctifs critiques. Pour les failles notées « Critical » et « Highly critical », l’objectif est une mise à jour le jour de la publication. Quand la mise à jour ne peut pas être déployée le jour même, appliquez immédiatement la mesure de contournement si l’avis en propose une.
- Souscrire à Drupal Steward. Proposé par l’équipe sécurité de Drupal en partenariat avec Cloudflare, ce pare-feu applicatif (WAF) payant bloque automatiquement les requêtes HTTP qui tentent d’exploiter les failles les plus critiques. Il ne dispense pas d’appliquer les mises à jour, mais il laisse le temps de les déployer sereinement. La protection est active dès la publication de l’avis de sécurité, avant même que le correctif soit installé sur le site.
- Pouvoir mettre à jour sans crainte. On repousse rarement une mise à jour par négligence, mais par peur de casser quelque chose. Un environnement de recette fidèle et des tests automatisés permettent d’aller vite en confiance.
- Réduire la surface d’attaque. Chaque module installé est un front de plus à surveiller. Retirez les modules inutilisés ou dont la fonctionnalité est déjà couverte par le core. Même logique pour les comptes et les droits des utilisateurs.
- Masquer les versions. Pour cibler un site, un attaquant commence par identifier les versions de ses composants. Dans la majorité des sites que nous auditons, l’information est servie sur un plateau : fichiers CHANGELOG.txt ou README.md des modules accessibles directement depuis le navigateur, en-têtes HTTP qui affichent la version de PHP ou du serveur Web, balise « Generator » qui annonce Drupal. Avec des outils d’IA capables de croiser ces informations avec les avis de sécurité sur des milliers de sites, chaque numéro de version exposé devient une invitation. Bloquer l’accès à ces fichiers et nettoyer les en-têtes ne prend que quelques minutes. Ce n’est pas une protection en soi, une faille reste une faille, mais cela retire le site de la liste des cibles faciles repérées automatiquement.
- Tenir le socle technique à jour. Version de PHP supportée, systèmes d’exploitation patchés, images de conteneurs reconstruites à chaque correctif : la sécurité d’un site dépend aussi de son serveur.
- Anticiper les montées de version. Avec la fin de vie de Drupal 10 le 9 décembre 2026 et des cycles de support réduits à 8 mois, les montées de version se planifient comme des tâches de maintenance courante.
Chez Adimeo, ce volume inédit a bousculé nos plannings, mais nous étions déjà outillés pour y faire face :
- Une veille automatisée. Nos outils nous alertent à chaque nouvel avis de sécurité Drupal et à chaque nouvelle CVE, pour identifier rapidement les sites concernés.
- Des contrôles à chaque déploiement Toutes nos chaînes de déploiement intègrent des contrôles de sécurité : détection des CVE connues et composer audit, qui signale les dépendances vulnérables avant même la mise en production.
- Des audits réguliers avec la Web Optima Matrix. Notre outil maison combine des scanners HTTP reconnus du secteur, comme ZAP, avec des tests développés sur mesure pour Drupal, notamment pour détecter les versions exposées. C’est d’ailleurs ainsi que nous constatons que tant de sites laissent leurs fichiers CHANGELOG ou README accessibles.
- Une analyse du code. SonarQube, complété par des analyses sur mesure, passe en revue le code spécifique de chaque projet. Ces contrôles permettent de repérer des failles propres au projet, en complément de la veille sur les avis de sécurité Drupal.
Certains espèrent que le volume d’avis redescendra une fois les vieux bugs passés au crible. Rien n’est moins sûr. L’intelligence artificielle écrit énormément de nouveau code, qui peut à son tour contenir des failles. Le rythme actuel pourrait donc se maintenir.
La bonne nouvelle, c’est que l’écosystème Drupal a réagi tôt, avec des moyens dédiés et une équipe de sécurité qui tient la charge. À nous, agences et propriétaires de sites Web, d’adapter notre rythme. La sécurité Drupal n’est plus une case à cocher chaque trimestre, c’est un réflexe de chaque semaine.
Vous souhaitez faire le point sur la sécurité de votre site Drupal ? Contactez nos équipes pour évaluer vos modules, votre version et votre hébergement.
Sources :
- Drupal Association, 256 Advisories in Five Months: Results from the Drupal AI Security Initiative du 29 octobre 2026
- Robert Menetray, Every Wednesday Is Drupalgeddon (and We’re Getting Used to It) du 29 octobre 2026
- Robert Menetray, Eight months: Drupal shortens security support, and your site can't wait a year anymore du 4 novembre 2026
- Phoronix, The Linux Kernel Is Approaching 2,000 CVEs Per Release du 28 août 2026
- GamingOnLinux, Linux head says "AI tools are great" but they’re making the security list "almost entirely unmanageable" du 18 mai 2026
- Recorded Future, PHP2Shell Exploitation: Two Critical PHP Flaws Explained du 21 octobre 2026
- The Next Web, Hackers are mass-exploiting two WordPress flaws, and AI found the way in du 21 juillet 2026
- The Machine Herald, AI companies fund support for open source maintainers du 28 mars 2026
- Next, Cyber Resilience Act : les obligations de signalement entrent en vigueur le 11 septembre du 8 septembre 2026
Crédit photo : Maximusnd


 02 novembre 2026
 11 minutes